
TrustBridge Managed
Sicher mit den Systemen Ihrer Auftraggeber verbunden – ohne eigene PKI
Ein Betriebspartner betreibt Ihre TrustBridge-Installation: Installation, Updates, Überwachung und Zertifikate. Schlüssel und Freigaben bleiben bei Ihrer Organisation. Für Lieferanten und mittelständische Unternehmen, deren Auftraggeber nachprüfbare Verbindungen verlangen.

Ausgangslage
Ihr Auftraggeber will wissen, welche Ihrer Systeme auf seine Daten zugreifen, und diesen Zugriff jederzeit wieder abschalten können. VPN-Konten und geteilte Kennwörter beantworten das nicht. Eine eigene Zertifizierungsstelle braucht aber Personal, ein Hardware-Sicherheitsmodul und eingeübte Abläufe – das hat eine kleine IT-Abteilung selten.
Die Lösung
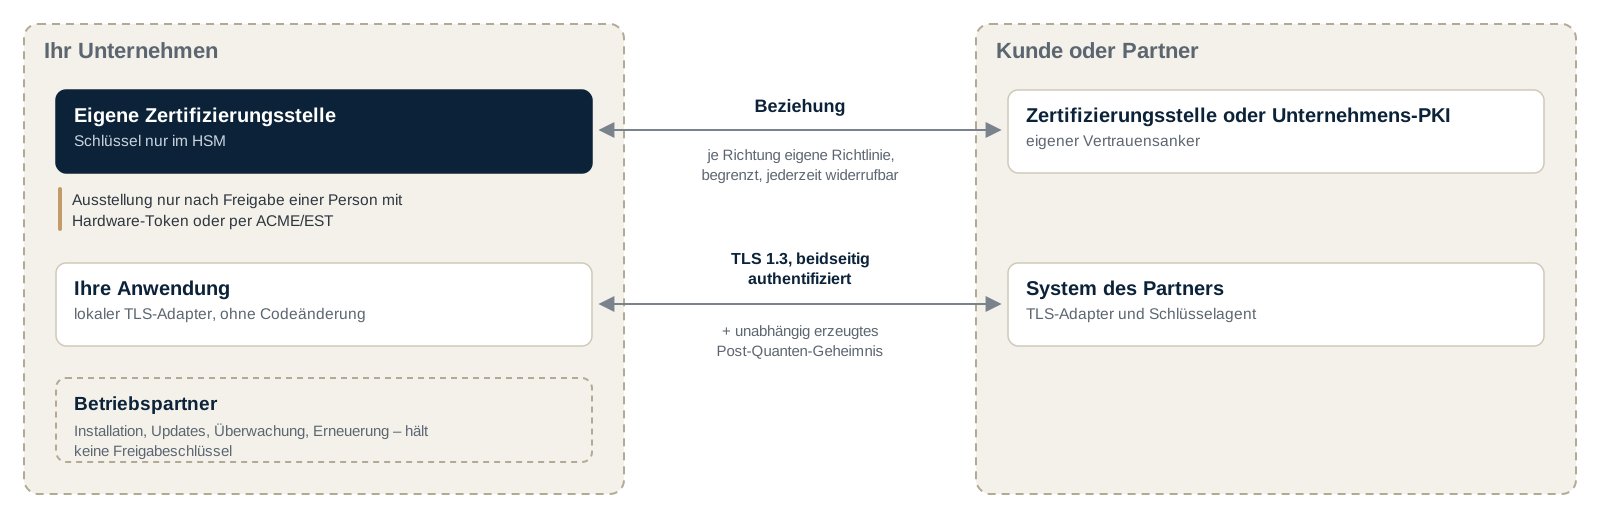
Im Modell Managed betreibt ein Betriebspartner die Installation im vertraglich vereinbarten Umfang: Installation, Sicherheitsupdates, Überwachung, Erneuerung der Zertifikate. Die Vertrauensbeziehung mit dem Auftraggeber vereinbart Ihre Organisation, und jeden manuellen Zertifikatsauftrag geben Personen aus Ihrem Haus mit ihrem eigenen Freigabeschlüssel frei. Der Betriebspartner kann eine Ausstellung vorbereiten, aber nicht auslösen.
- Ohne eigene PKI-Abteilung: Installation, Updates, Überwachung und Erneuerung der Zertifikate übernimmt der Betriebspartner.
- Die Kontrolle bleibt bei Ihnen: Die Schlüssel Ihrer Zertifizierungsstelle liegen in einem Sicherheitsmodul, das nur Ihrer Organisation zugeordnet ist; freigeben können nur Ihre eigenen Leute.
- Eng und widerruflich: Jede Beziehung gilt für bestimmte Dienste und Zwecke, und jede Seite kann ihre Richtung jederzeit widerrufen.
- Keine Bindung an einen Betreiber: Ein Wechsel des Betreibers oder des Modells läuft über eine neue CA-Generation, ohne dass private Schlüssel übergeben werden.
Zwei Organisationen, jede mit eigenem Vertrauensanker
Jede Seite behält ihre Zertifizierungsstelle. Eine Beziehung legt je Richtung fest, was gilt; die Verbindung ist TLS 1.3 mit beidseitiger Authentifizierung und einem zusätzlich, unabhängig erzeugten Post-Quanten-Geheimnis.
Funktionen
- Zweiseitige Vertrauensbeziehung mit einer Richtlinie je Richtung
- Gegenseitig authentisiertes TLS 1.3 mit einem zusätzlichen, unabhängig erzeugten Post-Quanten-Geheimnis
- Hybride Zertifikate: bestehende Prüfer prüfen weiter die klassische Signatur
- Lokaler TLS-Adapter: bestehende Anwendungen werden ohne Codeänderung angebunden
- Zertifikate über ACME oder EST oder nach Freigabe durch eine Person
- Vorab erzeugte Sperrlisten, verteilt auch ohne Datenbank
Technische Daten
- Voraussetzungen: Ein Auftraggeber oder Partner mit TrustBridge oder mit einer eigenen Unternehmens-PKI, deren Vertrauensanker er in die Beziehung einbringt. In Ihrer Organisation: Personen, die manuelle Aufträge freigeben, jede mit einem persönlichen Hardware-Token, und Verwahrer für die Offline-Wurzel. Umfang, Fristen und Reaktionszeiten des Betriebs regelt der Vertrag mit dem Betriebspartner. Betriebsmodelle und Voraussetzungen
Häufige Fragen
Wer hält unsere Schlüssel?
Ihre Organisation. Die Schlüssel Ihrer Zertifizierungsstelle liegen in einem Sicherheitsmodul oder einer eigenen Partition, die ausschließlich Ihrer Organisation zugeordnet ist. Der Betriebspartner hält keine Freigabeschlüssel und kein Geheimnis der Schlüsselagenten.
Was braucht unser Auftraggeber?
TrustBridge oder seine eigene Unternehmens-PKI: Deren Vertrauensanker bringt er in die Beziehung ein und stattet die beteiligten Systeme mit TLS-Adapter und Schlüsselagent aus. Betriebsmodelle
Können wir den Betreiber später wechseln?
Ja. Der Wechsel läuft über eine neue CA-Generation; private Schlüssel werden dabei nicht übergeben.
Wie binden wir unsere bestehenden Anwendungen an?
Über den lokalen TLS-Adapter, ohne Codeänderung.
Einrichtung, Beispiele und Referenz, Schritt für Schritt: Alles steht in der Dokumentation.
Dokumentation öffnen