
Post-Quanten-Kryptografie für .NET
ML-DSA und ML-KEM in bestehende .NET-Software bringen – ohne sie neu zu schreiben
Die Bibliothek ergänzt vorhandenen .NET-Code an der einzelnen Aufrufstelle um die Post-Quanten-Signatur ML-DSA und die Schlüsselkapselung ML-KEM – hybrid mit RSA, ECDSA oder ECDH, wie BSI TR-02102-1 es empfiehlt.

Ausgangslage
Welches Verfahren in Ihren Systemen wo steckt, ist die erste Frage jedes Wechsels zu Post-Quanten-Verfahren. Die zweite: Wie kommt ein neues Verfahren in Software, die heute mit RSA oder ECDSA arbeitet, ohne sie neu zu schreiben – und ohne dass Gegenstellen, die nur klassische Verfahren kennen, sie nicht mehr lesen können?
Die Lösung
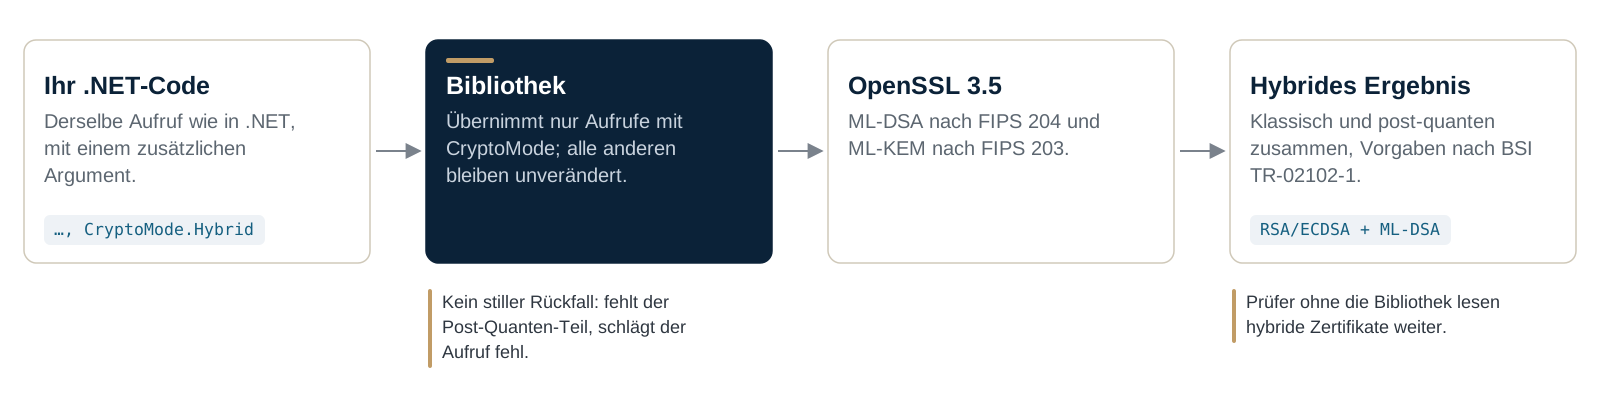
Die Bibliothek bietet Erweiterungsmethoden mit demselben Namen wie in .NET und dem zusätzlichen Argument CryptoMode. Derselbe Aufruf, ein zusätzliches Argument: Erst CryptoMode führt in die Bibliothek, Code ohne das Argument verhält sich wie bisher. So lässt sich eine Anwendung Aufruf für Aufruf ergänzen. Den Post-Quanten-Anteil rechnet OpenSSL.
- Aufruf für Aufruf: Zertifikate, Signaturen und verschlüsselte Nachrichten an der einzelnen Aufrufstelle ergänzen; der übrige Code bleibt, wie er ist.
- Hybrid als Voreinstellung: Die Voreinstellung folgt BSI TR-02102-1 und erzeugt ML-DSA oder ML-KEM nur zusammen mit einem klassischen Verfahren.
- Klassische Prüfer lesen weiter: Hybride Zertifikate aus RSA oder ECDSA und zusätzlich ML-DSA bleiben für Gegenstellen ohne diese Bibliothek lesbar.
- Kein stiller Rückfall: Kann ein Aufruf den angeforderten Post-Quanten-Anteil nicht erzeugen, scheitert er – ein rein klassisches Ergebnis liefert er nie.
Ein Argument mehr, sonst nichts
Der Aufruf bleibt der aus .NET. Erst CryptoMode leitet ihn in die Bibliothek, die mit OpenSSL hybrid signiert oder Schlüssel vereinbart.
Funktionen
- ML-DSA und ML-KEM, verbunden mit RSA, ECDSA oder ECDH
- Zertifikate und Zertifikatsketten, Sperrlisten, PFX
- Daten, CMS-Nachrichten und XML-Dokumente signieren; CMS verschlüsseln
- Einen hybriden Schlüssel vereinbaren
- Schlüssel im Schlüsselspeicher des Betriebssystems (Windows, Linux mit Secret Service) oder als PFX-Datei
- Einsetzbar in Blazor
Technische Daten
- Voraussetzungen: .NET Framework 4.6.2 bis 4.8, .NET Core 3.1 oder .NET 8, dazu OpenSSL ab 3.5 in Ihrem Betrieb. Technische Daten und Voraussetzungen
Häufige Fragen
Muss ich meinen Code umschreiben?
Sie ergänzen ihn Aufruf für Aufruf: Die Bibliothek bindet sich an Aufrufe mit dem zusätzlichen Argument CryptoMode; jeder andere Aufruf verhält sich wie bisher.
Welchen Standard setzt die Bibliothek um?
ML-DSA und ML-KEM nach FIPS 204 und FIPS 203, in der Voreinstellung hybrid gemäß BSI TR-02102-1.
Woher kommt die Post-Quanten-Mathematik?
Aus OpenSSL ab 3.5, das Sie mit Ihren Sicherheitsupdates betreiben – eine geprüfte, weit verbreitete Grundlage.
Womit fange ich an?
Mit der ersten hybriden Zertifikatskette: RSA oder ECDSA und zusätzlich ML-DSA. Die erste hybride Zertifikatskette
Einrichtung, Beispiele und Referenz, Schritt für Schritt: Alles steht in der Dokumentation.
Dokumentation öffnen