
TrustBridge Customer Managed
Eigene Infrastruktur für Vertrauen zwischen den Unternehmen Ihrer Lieferkette
Sie betreiben TrustBridge selbst: Zertifizierungsstellen, Sicherheitsmodule, Richtlinien und die Beziehungen zu Lieferanten und Partnern. Für Unternehmen und Betreiber mit eigener Sicherheitsinfrastruktur. WKL liefert Software, Updates, Dokumentation und die vereinbarte Unterstützung.

Ausgangslage
Lieferanten, Dienstleister und Wartungsfirmen erreichen Ihre Systeme über VPN-Konten, gemeinsame Netze und von Hand gepflegte Ausnahmen. Mit jedem neuen Partner wird es schwerer zu sagen, wer worauf zugreifen darf, warum, seit wann – und wie man es wieder abschaltet. Gleichzeitig verlangt NIS2 von betroffenen Einrichtungen, die Sicherheit ihrer Lieferantenbeziehungen zu steuern, und der EU-Fahrplan nennt PKI unter den Anwendungen, die bis Ende 2030 auf quantensichere Verfahren umgestellt sein sollen.
Die Lösung
Jede Organisation betreibt ihre eigene Zertifizierungsstelle. Zwei Organisationen vereinbaren eine Beziehung, die im Umfang begrenzt, an einen Zweck gebunden und jederzeit widerruflich ist. Die Systeme prüfen sich gegenseitig über Zertifikate und bauen eine TLS-1.3-Verbindung auf, die zusätzlich ein unabhängig erzeugtes Post-Quanten-Geheimnis schützt. Signiert wird an genau einer Stelle: nur mit Schlüsseln im Sicherheitsmodul und nur für Aufträge, die eine berechtigte Person kryptographisch freigegeben oder die Enrollment bestätigt hat.
- Vertrauen wird nicht weitergereicht: Jede Beziehung wird zwischen genau zwei Organisationen vereinbart und für jede Richtung eigens festgelegt.
- Ein Einbruch in die Datenbank genügt nicht: Mit einer kompromittierten Datenbank, Weboberfläche oder Verwaltungsanwendung lässt sich kein Zertifikat ausstellen.
- Nachweise für die Prüfung: Jede manuelle Ausstellung ist an eine Person gebunden; ein manipulationserkennbares Register mit externem Anker zeigt, auf welchen Freigaben sie beruht.
- Schutz vor späterer Entschlüsselung: Wer heute mitschneidet, müsste später sowohl den TLS-Schlüsselaustausch als auch das zusätzliche Post-Quanten-Geheimnis brechen.
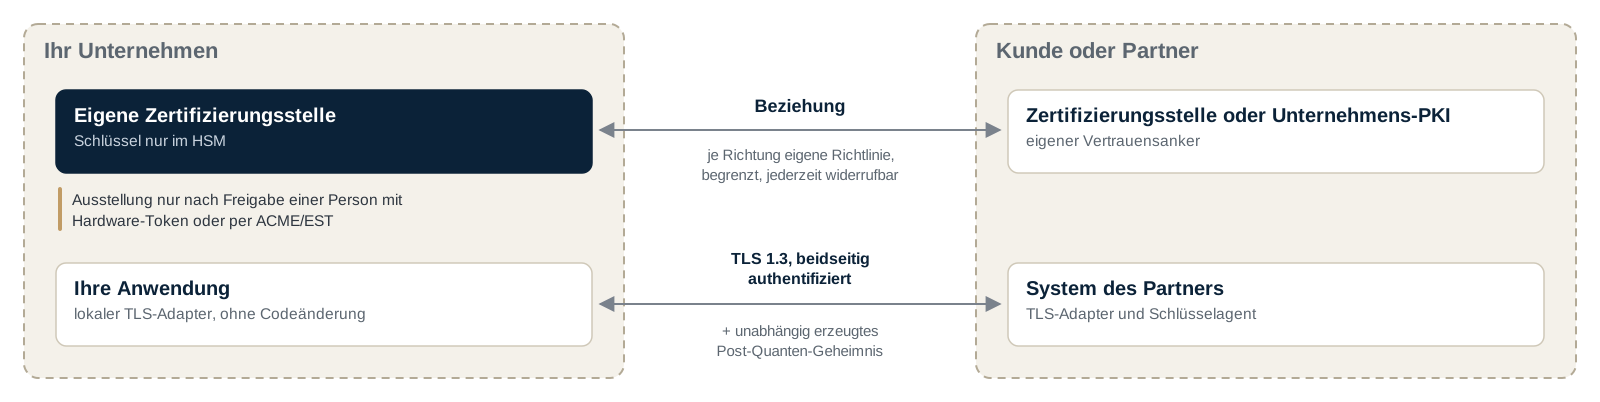
Zwei Organisationen, jede mit eigenem Vertrauensanker
Jede Seite behält ihre Zertifizierungsstelle. Eine Beziehung legt je Richtung fest, was gilt; die Verbindung ist TLS 1.3 mit beidseitiger Authentifizierung und einem zusätzlich, unabhängig erzeugten Post-Quanten-Geheimnis.
Funktionen
- Eigener Namensraum je Partner: kein Partner erhält Identitäten im Namensraum eines anderen
- Hybride Zertifikate mit klassischer und quantensicherer Signatur
- ACME, EST und CMP sowie eine dokumentierte Verwaltungs-API
- Lokaler TLS-Adapter für bestehende Anwendungen, ohne Codeänderung
- Vorab erzeugte Sperrlisten: ein Widerruf wirkt auch, wenn Online-Dienste gestört sind
- Zusammenarbeit mit Managed-Installationen und vorhandenen Unternehmens-PKIs (Federated Hybrid)
Technische Daten
- Voraussetzungen: Ein Hardware-Sicherheitsmodul mit nicht exportierbaren Schlüsseln für ML-DSA und die klassischen Verfahren, mit Rollen und Quorum für administrative Vorgänge, einem Signaturzähler je Schlüssel und einer Zertifizierung nach FIPS 140-3 oder Common Criteria. Dazu Verwahrer für die Offline-Wurzel, Freigeber mit persönlichem Hardware-Token und eigene Betriebsabläufe. Systemarchitektur und Voraussetzungen
Häufige Fragen
Was brauchen unsere Partner?
TrustBridge oder ihre eigene Unternehmens-PKI: Deren Vertrauensanker bringen sie in die Beziehung ein und statten die beteiligten Systeme mit TLS-Adapter und Schlüsselagent aus. Betriebsmodelle
Können unsere Lieferanten das Modell Managed nutzen?
Ja. Installationen in den Modellen Managed und Customer Managed vertrauen einander direkt; der Betriebspartner richtet die Seite des Lieferanten ein, die Freigabe erteilt der Lieferant.
Wie unterstützt TrustBridge NIS2- und ISO-27001-Nachweise?
Die Dokumentation ordnet die Funktionen von TrustBridge den Anforderungen von NIS2, BSI TR-02102 und ISO 27001 zu – etwa die personengebundene Freigabe jeder manuellen Ausstellung und das manipulationserkennbare Register mit externem Anker. So sehen Ihre Prüfer, welche Nachweise TrustBridge liefert; die Bewertung Ihrer Organisation bleibt bei ihnen.
Womit fange ich an?
Mit der Fallstudie: ein Lieferant von der Vereinbarung bis zum Ende der Zusammenarbeit, mit der Verantwortung jedes Beteiligten. Fallstudie: Anbindung eines Lieferanten
Einrichtung, Beispiele und Referenz, Schritt für Schritt: Alles steht in der Dokumentation.
Dokumentation öffnen