
TrustBridge Managed
Varna povezava s sistemi vaših naročnikov – brez lastne PKI
Operativni partner upravlja vašo namestitev TrustBridge: namestitev, posodobitve, nadzor in certifikate. Ključi in odobritve ostanejo v vaši organizaciji. Za dobavitelje ter mala in srednja podjetja, katerih naročniki zahtevajo preverljive povezave.

Izhodišče
Naročnik želi vedeti, kateri vaši sistemi dostopajo do njegovih podatkov, in ta dostop kadar koli ukiniti. Računi VPN in skupna gesla na to ne odgovorijo. Lastna certifikatna agencija pa zahteva ljudi, strojni varnostni modul in utečene postopke – tega majhen oddelek IT redko ima.
Rešitev
V modelu Managed namestitev v pogodbeno dogovorjenem obsegu upravlja operativni partner: namestitev, varnostne posodobitve, nadzor, obnovo certifikatov. Razmerje zaupanja z naročnikom dogovori vaša organizacija, vsako ročno naročilo certifikata pa odobrijo vaši ljudje z lastnimi ključi za odobritev. Operativni partner lahko izdajo pripravi, sprožiti pa je ne more.
- Brez lastnega oddelka za PKI: namestitev, posodobitve, nadzor in obnovo certifikatov prevzame operativni partner.
- Nadzor ostane pri vas: ključi vaše certifikatne agencije so v HSM, ki je dodeljen samo vaši organizaciji, odobrijo pa lahko le vaši ljudje.
- Ozko in preklicno: vsako razmerje velja za določene storitve in namene, vsaka stran pa lahko svojo smer kadar koli prekliče.
- Brez vezanosti na upravljavca: zamenjava upravljavca ali modela poteka prek nove generacije CA, brez predaje zasebnih ključev.
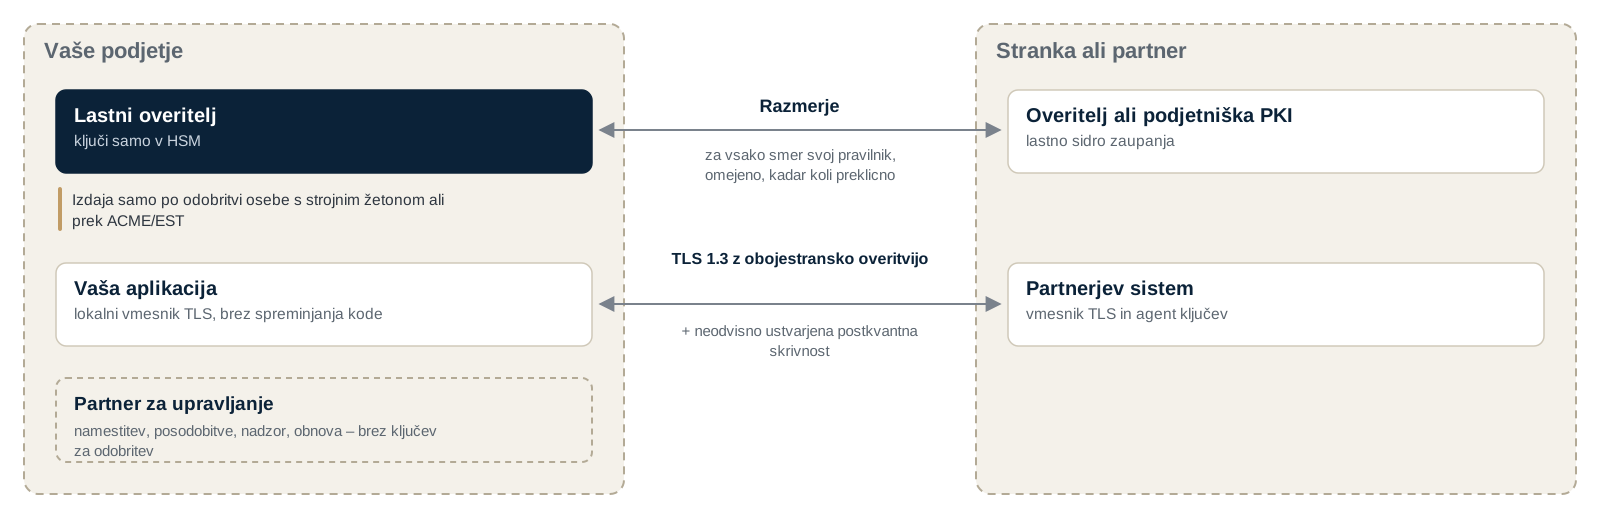
Dve organizaciji, vsaka s svojim sidrom zaupanja
Vsaka stran obdrži svojega overitelja. Razmerje za vsako smer določi, kaj velja; povezava je TLS 1.3 z obojestransko overitvijo in dodatno, neodvisno ustvarjeno postkvantno skrivnostjo.
Funkcije
- Dvostransko razmerje zaupanja s politiko za vsako smer
- Vzajemno overjen TLS 1.3 z dodatno, neodvisno ustvarjeno postkvantno skrivnostjo
- Hibridni certifikati: obstoječi preverjevalci še naprej preverjajo klasični podpis
- Lokalni adapter TLS: obstoječe aplikacije se povežejo brez spremembe kode
- Certifikati prek ACME ali EST ali po odobritvi pooblaščene osebe
- Vnaprej ustvarjeni seznami preklicanih certifikatov, razdeljeni tudi brez podatkovne baze
Tehnični podatki
- Zahteve: Naročnik ali partner, ki uporablja TrustBridge ali v razmerje prinese sidro lastne podjetniške PKI. V vaši organizaciji: ljudje, ki odobrijo ročna naročila, vsak z osebnim strojnim žetonom, in skrbniki korenske CA brez povezave. Obseg, roke in odzivne čase upravljanja določa pogodba z operativnim partnerjem. Modeli delovanja in zahteve
Pogosta vprašanja
Kdo hrani naše ključe?
Vaša organizacija. Ključi vaše certifikatne agencije so v HSM ali v lastni particiji HSM, ki je dodeljena izključno vaši organizaciji. Operativni partner nima ključev za odobritev in ne pozna skrivnosti agentov ključev.
Kaj potrebuje naš naročnik?
TrustBridge ali svojo podjetniško PKI: njeno sidro zaupanja prinese v razmerje, udeležene sisteme pa opremi z adapterjem TLS in agentom ključev. Modeli delovanja
Ali lahko upravljavca pozneje zamenjamo?
Da. Zamenjava poteka prek nove generacije CA; zasebnih ključev pri tem nihče ne preda.
Kako povežemo obstoječe aplikacije?
Z lokalnim adapterjem TLS, brez spremembe kode.
Namestitev, primeri in referenca, korak za korakom: vse je v dokumentaciji.
Odprite dokumentacijo