
TrustBridge Customer Managed
Lastna infrastruktura za zaupanje med podjetji v vaši dobavni verigi
TrustBridge upravljate sami: certifikatne agencije, HSM, politike in razmerja z dobavitelji in partnerji. Za podjetja in upravljavce z lastno varnostno infrastrukturo. WKL zagotovi programsko opremo, posodobitve, dokumentacijo in dogovorjeno podporo.

Izhodišče
Dobavitelji, ponudniki storitev in vzdrževalci do vaših sistemov dostopajo prek računov VPN, skupnih omrežij in ročno vzdrževanih izjem. Z vsakim novim partnerjem je težje povedati, kdo sme do česa, zakaj, od kdaj – in kako dostop spet ukiniti. Hkrati NIS2 od zavezanih subjektov zahteva, da obvladujejo varnost razmerij z dobavitelji, usklajeni načrt EU pa PKI uvršča med uporabe, ki naj do konca leta 2030 preidejo na kvantno odporne algoritme.
Rešitev
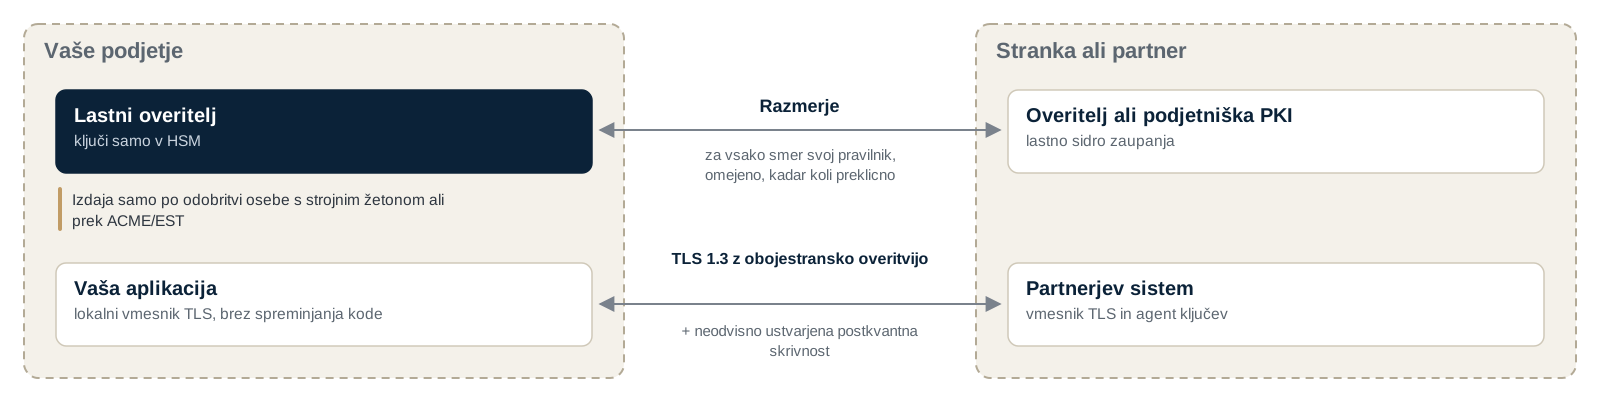
Vsaka organizacija upravlja svojo certifikatno agencijo. Dve organizaciji se dogovorita za razmerje, ki je omejeno po obsegu, vezano na namen in ga je mogoče kadar koli preklicati. Njuni sistemi se medsebojno overijo s certifikati in vzpostavijo povezavo TLS 1.3, ki jo dodatno ščiti neodvisno ustvarjena postkvantna skrivnost. Podpisuje se na enem samem mestu: samo s ključi v HSM in samo naročila, ki jih je pooblaščena oseba kriptografsko odobrila ali jih je potrdila samodejna oprema.
- Zaupanje se ne prenaša naprej: vsako razmerje se dogovori med natanko dvema organizacijama in posebej določi za vsako smer.
- Vdor v podatkovno bazo ne zadošča: z ogroženo podatkovno bazo, spletnim vmesnikom ali aplikacijo za upravljanje ni mogoče doseči izdaje certifikata.
- Dokazila za presojo: vsaka ročna izdaja je vezana na osebo, register z zunanjim sidrom, ki razkrije vsak poseg, pa pokaže, na katerih odobritvah temelji.
- Zaščita pred poznejšim dešifriranjem: kdor promet posname danes, bi moral pozneje razbiti tako izmenjavo ključev TLS kot dodatno postkvantno skrivnost.
Dve organizaciji, vsaka s svojim sidrom zaupanja
Vsaka stran obdrži svojega overitelja. Razmerje za vsako smer določi, kaj velja; povezava je TLS 1.3 z obojestransko overitvijo in dodatno, neodvisno ustvarjeno postkvantno skrivnostjo.
Funkcije
- Lasten imenski prostor za vsakega partnerja: noben partner ne dobi identitet v imenskem prostoru drugega
- Hibridni certifikati s klasičnim in kvantno odpornim podpisom
- ACME, EST in CMP ter dokumentiran API za upravljanje
- Lokalni adapter TLS za obstoječe aplikacije, brez spremembe kode
- Vnaprej ustvarjeni seznami preklicanih certifikatov: preklic velja tudi ob motnjah spletnih storitev
- Sodelovanje z namestitvami Managed in obstoječimi podjetniškimi PKI (Federated Hybrid)
Tehnični podatki
- Zahteve: HSM z neizvozljivimi ključi za ML-DSA in klasične postopke, z vlogami in kvorumom za skrbniška opravila, števcem podpisov za vsak ključ in certifikacijo po FIPS 140-3 ali Common Criteria. Poleg tega skrbniki korenske CA brez povezave, odobritelji z osebnimi strojnimi žetoni in lastni operativni postopki. Sistemska arhitektura in zahteve
Pogosta vprašanja
Kaj potrebujejo naši partnerji?
TrustBridge ali svojo podjetniško PKI: njeno sidro zaupanja prinesejo v razmerje, udeležene sisteme pa opremijo z adapterjem TLS in agentom ključev. Modeli delovanja
Ali lahko naši dobavitelji uporabljajo model Managed?
Da. Namestitve v modelih Managed in Customer Managed si zaupajo neposredno; operativni partner pripravi stran dobavitelja, odobritev pa da dobavitelj.
Kako TrustBridge podpira dokazila za NIS2 in ISO 27001?
Dokumentacija funkcije TrustBridge poveže z zahtevami NIS2, BSI TR-02102 in ISO 27001 – na primer odobritev vsake ročne izdaje, vezano na osebo, in register z zunanjim sidrom, v katerem je vsaka sprememba opazna. Tako vaši presojevalci vidijo, katera dokazila TrustBridge zagotavlja; oceno vaše organizacije opravijo oni.
Kje začeti?
Pri primeru: en dobavitelj od dogovora do konca sodelovanja, z odgovornostmi vsake strani. Primer: vključitev dobavitelja
Namestitev, primeri in referenca, korak za korakom: vse je v dokumentaciji.
Odprite dokumentacijo